マルチエージェント
Claude apps gateway|社内SSOで鍵を配らない運用
この記事の要点
- Claude apps gateway は、開発者の Claude Code と自社のモデル提供元のあいだに置く、自社運用の中継サーバー
- 開発者は会社のアカウント(SSO)でサインインするだけ。鍵は中継サーバーだけが持ち、グループごとにモデルと設定を配れる
- claude コマンドに同梱。社内ネットワークに置く決まりがあり、Web検索や Remote Control など使えない機能もある
社員に Claude Code を配るとき、悩みどころになるのが 鍵の配り方 です。API キーやクラウドの認証情報を一人ひとりに渡すと、管理も退職時の止め方も大変になります。
その解決策として公式が用意しているのが Claude apps gateway です。公式ドキュメント「Claude apps gateway」(2026年11月8日確認)にもとづいて、仕組みと導入前に知っておくことを整理します。
なお、以前紹介した LLM ゲートウェイ は、自社ですでに使っている他社製の中継サーバーに Claude Code をつなぐ話でした。Claude apps gateway は、Anthropic 自身が作り、claude コマンドに同梱している中継サーバー です。手持ちの中継サーバーで足りているなら、そのまま使い続けてよいと公式も書いています。
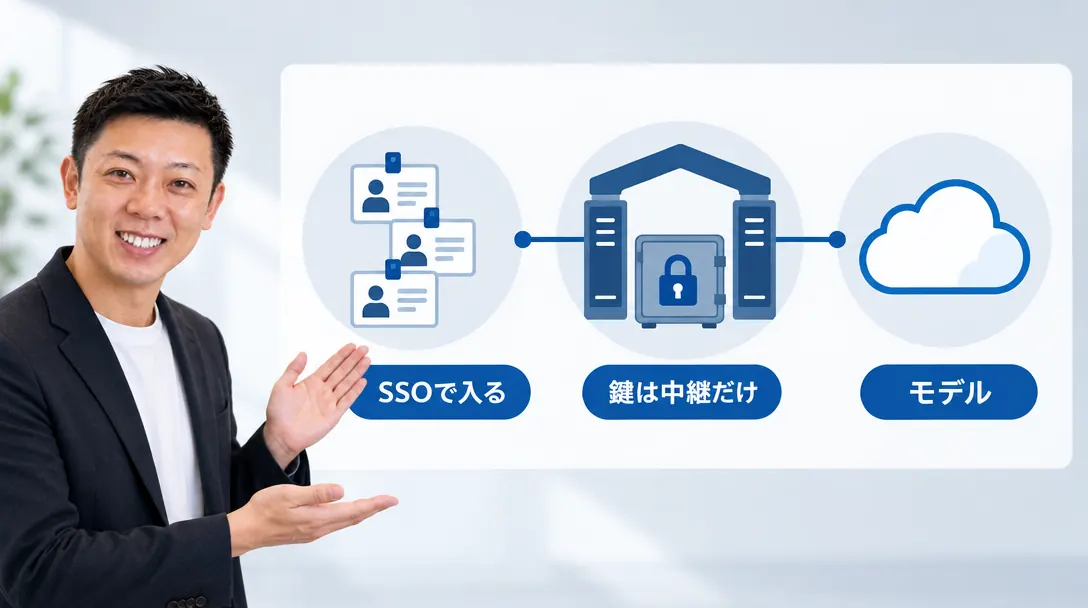
結論:鍵は中継サーバーだけ。社員は会社のアカウントで入る
Claude apps gateway は、開発者の Claude Code と、モデルの提供元とのあいだに置く、自社で動かす中継サーバー です。開発者は会社の ID 基盤(IdP)でサインインし、鍵を持ちません。
| 役割 | 中継サーバーがすること |
|---|---|
| 鍵の管理 | 提供元の鍵やクラウドの認証は中継サーバーだけが持つ |
| サインイン | 会社の SSO で入り、短い期限の通行証を受け取る |
| 利用の制御 | IdP のグループごとに、使えるモデルと設定を決めて配る |
| 設定の配布 | 管理された設定(managed settings)を中継サーバーから届ける |
| 利用状況の収集 | トークン数・モデル・利用者・待ち時間を自社の集計先へ送る |
| 送り先の切り替え | Bedrock・Claude Platform on AWS・Google Cloud・Microsoft Foundry・Anthropic API に振り分け、障害時は別へ |
主な対象は、データの置き場所などの理由で、モデルの呼び出しを自社のクラウド経由にしたい組織 です。その必要がなく、Web やスマホの Claude Code なども使いたいなら、Claude Enterprise のほうが合う場合があると公式は書いています。
何がうれしいのか:5つの効き目
退職や異動は IdP 側で止まる
開発者が受け取るのは短い期限の通行証だけです。 IdP で利用者を止めれば、セッションの期限(既定は1時間)のうちに使えなくなります。鍵の回収は要りません。
グループごとにモデルと設定を分けられる
IdP のグループを、使えるモデルの一覧・管理された設定・送り先に結びつけられます。 許可していないモデルへのリクエストは中継サーバー側で断られ、開発者は自分で上書きできません。管理された設定の考え方は Claude Code の管理設定 で解説しています。
利用状況が自社の集計先に集まる
OpenTelemetry の形式で、トークン数・モデル・利用者・待ち時間が自社の集計先に届きます。 ログやトレースは送り先ごとに選んで追加します。中継サーバーは、指示や返答の中身を記録・保存しません。集計の考え方は Claude Code の利用状況の監視 と共通です。
提供元を変えても開発者は気づかない
開発者の Claude Code は、いつもの形式で中継サーバーに話しかけます。中継サーバーが提供元ごとの形式に変換する ので、地域や提供元、切り替えの順番を変えても、開発者の設定は変わりません。
Anthropic には余計なものが届かない
Anthropic API を送り先に入れない限り、中継サーバー自身は Anthropic に何も送りません。 利用状況・監査の記録・設定・社員の ID の行き先は、すべて自社で決められます。
導入の流れ:6つの手順
claude コマンドがそのまま中継サーバーになります。 設定ファイルを書いて claude gateway --config gateway.yaml で起動します。
| 準備するもの | 条件 |
|---|---|
| Claude Code | 中継サーバーと開発者の両方が v2.1.195 以上 |
| ID 基盤 | OpenID Connect(OIDC)に対応したもの。SAML や LDAP は不可 |
| データベース | PostgreSQL 11 以上(小さいマネージド版で足りる) |
| モデルの送り先 | Bedrock・Google Cloud などの認証、または Anthropic API の鍵 |
| HTTPS | 開発者のパソコンとブラウザから HTTPS で届くこと |
| 置き場所 | 社内のプライベートなアドレスだけに解決される名前 |
| サーバーの OS | Linux(macOS は手元の試作だけ。Windows は不可) |
手順は次の6つです。
- IdP に OAuth クライアントを登録する(戻り先は中継サーバーの
/oauth/callback) - PostgreSQL を用意する(起動時に自分で表を作るので、作成の権限が要る)
gateway.yamlを書く(待ち受け・OIDC・セッション・保存先・送り先の5項目。秘密の値は環境変数から読む)- コンテナで起動する
- 3つの確認をする(案内情報が返るか・サインインの開始ができるか・ブラウザで IdP に飛んで戻れるか)
- 開発者のパソコンに設定を配り、
/loginでサインインしてもらう
起動は 「設定・データベース・IdP・送り先のどれかが不調なら、動かずに止まる」 作りです。中途半端な状態で動き出すことはありません。
Bedrock を送り先にする場合の準備は Claude Code と Amazon Bedrock も参考になります。
社内ネットワークに置くのが決まり
Claude Code は、プライベートなアドレスにある中継サーバーにしかサインインしません。 信頼した中継サーバーは、開発者のパソコンでコマンドを動かす設定まで配れるため、これは安全のための決まりです。
- 中継サーバーは社内のロードバランサーや VPN の内側に置く
- 初回接続で証明書の指紋を覚え、サインインや設定の取得のたびに照合する
- 証明書を更新すると全員に確認画面がまた出るので、更新は計画して行い、指紋を社内に公開しておく
組織が持っている公開アドレスを社内で使っている場合だけ、そのアドレス帯を管理設定で申告する方法があります。ただしこれは インターネットに公開してよいという意味ではない と公式は念を押しています。
開発者側はどう変わるか
開発者のパソコンには、管理設定のファイルで3つの値を配ります。forceLoginMethod を "gateway" に、forceLoginGatewayUrl を中継サーバーの URL(例 https://claude-gateway.internal.example.com)に、parentSettingsBehavior を "merge" にします。
| 場面 | どうなるか |
|---|---|
| サインイン | /login で中継サーバーの画面が開き、ブラウザで会社のアカウントに入る |
| モデルの選択 | 許可されたモデルだけが選択肢に出る |
| 設定 | 起動時に適用され、1時間ごとに更新される |
| 中継サーバーに届かない | 約10秒で、設定なしで動くのではなくエラーで終わる |
| 画面のない作業用サーバー | SSH で /login し、リンクは手元のブラウザで開ける |
claude.ai のアカウントや API キー、個別の契約は要りません。 一度サインインすれば、claude -p での実行や Agent SDK から立ち上げたセッションも、同じ通行証と方針で動きます。Claude Desktop も別の設定でつなげますが、サインインは CLI とは別に行います。
一方で、人がいない CI の仕組みには向きません。 サインインは必ずブラウザでの承認を通るため、CI は提供元に直接つなぐよう公式は案内しています。中継サーバーの設定を配ったパソコンで API キーを使うと、起動時に止まるので、CI の機械には配らないようにします。CI での使い方は ヘッドレス実行 で解説しています。
使えない機能も先に知っておく
中継サーバー経由では、使えない機能があります。 導入前に確かめておきます。
| 機能 | 状態 |
|---|---|
| モデルの取り次ぎと切り替え | 使える |
| グループごとのモデルと設定 | 使える |
| 利用者・グループごとの利用額の上限 | 使える |
| Web 検索(サーバー側) | 使えない |
| Remote Control | 使えない |
| SAML・LDAP での認証 | 対応しない(OIDC のみ) |
| 1つの中継サーバーで複数の IdP | 対応しない(分けて立てる) |
| 管理画面 | 利用額の上限だけ。ほかは設定ファイルを直して入れ直す |
仕事に入れるときの考え方
まず「鍵を配らずに済むか」と「モデルを自社のクラウド経由にする必要があるか」を確かめます。 どちらも当てはまるなら、Claude apps gateway が有力です。
- 小さなチームで、最小の設定(送り先1つ)から動かしてみる
- IdP のグループごとに、使えるモデルと設定を分ける
- 利用状況の送り先を足し、必要なら利用額の上限を入れる
- 全社に広げる前に、使えない機能で困る業務がないかを確かめる
作業そのものを自社のサーバーで動かしたい場合は、Claude Code のセルフホスト環境 という別の仕組みがあります。こちらは「認証と取り次ぎ」、あちらは「作業する場所」の話です。
まとめ
- Claude apps gateway は、開発者と提供元のあいだに置く、自社運用の中継サーバー。claude コマンドに同梱
- 開発者は 会社の SSO で入るだけ。鍵は中継サーバーが持ち、グループごとにモデルと設定を配れる
- 社内ネットワークに置く決まりがあり、Web 検索や Remote Control など 使えない機能もある
出典
この記事はAIを使って下書きし、著者が事実確認・加筆しています。ツールの機能や料金は変わることがあるため、最新の情報は各社の公式ページでご確認ください。